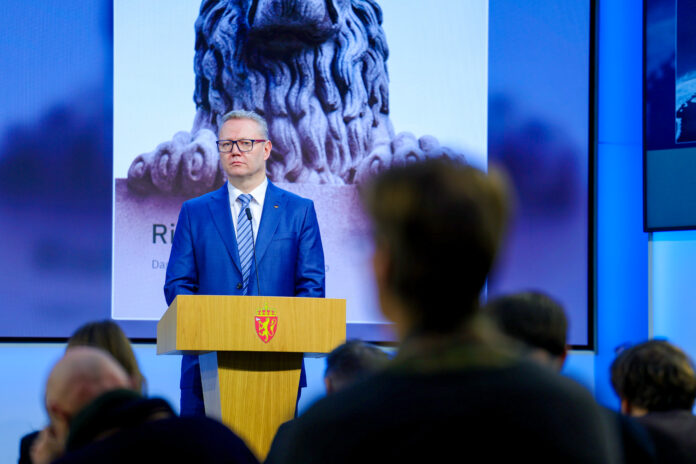

Nasjonal sikkerhetsmyndighet (NSM) hever det nasjonale cyberrisikonivået til høyt, det nest høyeste nivået på myndighetens femdelte skala. Beslutningen kommer etter en kraftig økning i vellykkede cyberoperasjoner mot norske virksomheter.
Det opplyser NSM-direktør Arne Christian Haugstøyl tirsdag.
– Vi har det siste halvåret sett en tredobling av vellykkede cyberoperasjoner mot norske virksomheter. Flere av disse har hatt alvorlige konsekvenser og medfører fortsatt et skadepotensial for nasjonal sikkerhet, sier Haugstøyl til VG.
Flere samfunnskritiske sektorer utsatt
NSM vurderer forsvarssektoren, forsvarsindustrien, romsektoren og virksomheter som forvalter samfunnskritisk infrastruktur som særlig utsatte. Også tjenesteleverandører og underleverandører til virksomheter underlagt sikkerhetsloven trekkes frem.
Haugstøyl advarer spesielt mot at mindre selskaper kan bli utnyttet som inngangsporter til større og mer sikkerhetskritiske virksomheter.
– Risikoen gjelder særlig der trusselaktører rammer underleverandører, som ofte er små virksomheter, og bruker tilgangen som springbrett inn til virksomheter som er viktige for nasjonal sikkerhet, sier NSM-direktøren.
Offentliggjør risikonivået for første gang
NSM benytter en skala med fem nivåer, fra svært lavt til ekstremt høyt. Moderat regnes som normaltilstanden, der cyberoperasjoner mot norske virksomheter allerede er forventet. Det nye nivået, høyt, innebærer dermed en skjerpet risikovurdering.
Tidligere har både risikonivået og vurderingene bak vært gradert informasjon. NSM velger nå å offentliggjøre nivået for første gang, slik at også virksomheter uten tilgang til gradert informasjon kan iverksette nødvendige sikkerhetstiltak.