
Mer enn fire av ti cyberskader registrert hos Tryg Forsikring skyldes løsepengevirus eller følgeskader etter hackerangrep. Samtidig mangler nesten tre av fire norske småbedrifter dokumenterte rutiner for IT-sikkerhet.
Ifølge Trygs skadestatistikk står løsepengevirus alene bak 28 prosent av cyberskadene, mens følgeskader etter hackerangrep utgjør ytterligere 15 prosent. Inkludert vanlige datavirus skyldes over halvparten av skadene skadevare og datainnbrudd.
– Det er grunn til å være bekymret for sårbarheten, særlig hos småbedrifter, sier Knut Beckstrøm, direktør for bedriftsmarkedet i Tryg Forsikring til NTB.
Mangler grunnleggende sikkerhetsrutiner
Tall fra EUs statistikkbyrå Eurostat viser at bare 27 prosent av norske småbedrifter med mellom 10 og 49 ansatte har dokumenterte rutiner for IT-sikkerhet. Mer enn én av ti har ikke innført noen av sikkerhetstiltakene Eurostat undersøker.
– Dette stemmer med Trygs erfaringer: Det er de minste bedriftene som henger mest etter, og som oftest rammes av uønskede datahendelser, sier Beckstrøm.
Svenske og danske bedrifter er ifølge Eurostat flinkere til å dokumentere sikkerhetsrutinene sine. Forskjellen er størst blant småbedriftene.
Hever risikonivået
Nasjonal sikkerhetsmyndighet (NSM) har for første gang hevet det nasjonale cyberrisikonivået til høyt. Bakgrunnen er blant annet en tredobling av vellykkede angrep mot norske virksomheter det siste halvåret.
Tryg mener mange av angrepene kan forebygges gjennom relativt enkle tiltak.
Etterlyser bedre beredskap
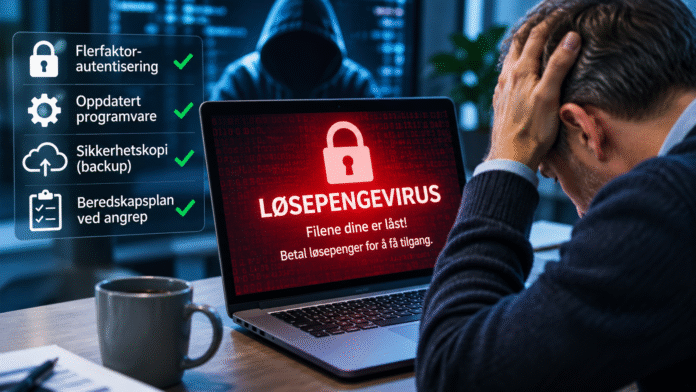
Forsikringsselskapet anbefaler blant annet flerfaktorautentisering, oppdatert programvare, fungerende sikkerhetskopier og en tydelig beredskapsplan. Bedrifter oppfordres også til å undersøke om forsikringen dekker driftsavbrudd og erstatningsansvar etter cyberangrep.
– Småbedrifter rammes ofte av enkle og velkjente angrep som gjør mye skade. Slike angrep kan forebygges med enkle tiltak, sier Beckstrøm.
Han understreker at IT-sikkerhet er et ledelsesansvar.